Kaspersky Uyardı: macOS Kullanıcılarını Hedef Alan Yeni MacSync Tehdidi


Kaspersky araştırmacıları, Apple’ın macOS işletim sistemini hedef alan MacSync isimli bilgi hırsızı yazılımın yeni ve daha karmaşık bir versiyonunu tespit etti. İlk olarak 2024–2025 yıllarında AMOS yazılımının bir türevi olarak ortaya çıkan MacSync, Eylül 2026 itibarıyla önemli bir evrim geçirdi. Geliştirilen bu yeni sürüm, sisteme hem bilgi hırsızı hem de bir arka kapı (backdoor) yerleştirerek kullanıcıların kripto varlıklarını ve kişisel verilerini hedef alıyor.
Sinsi Bulaşma Yöntemleri
Saldırı süreci, kullanıcıların sahte uygulama dosyalarını indirmesiyle başlıyor. Siber saldırganlar; belge paylaşım araçları veya kripto cüzdan uygulamaları gibi görünen dosyalarla kullanıcıları kandırıyor. Bazı durumlarda ise kötü amaçlı yazılımlar, herkese açık iCloud takvim girdilerinde .ics formatında gizlenerek sisteme sızıyor.
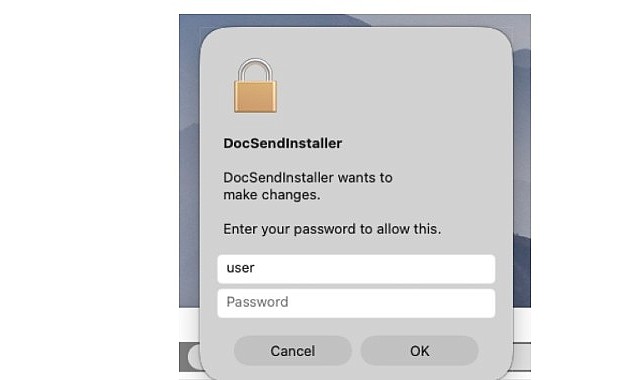
Yazılım çalıştırıldığında, kullanıcıdan yönetici parolası talep ediliyor. Parola girildikten sonra uygulama “hasarlı” olduğu gerekçesiyle çöp kutusuna taşınması gerektiğine dair sahte bir uyarı veriyor. Bu yöntemle kullanıcının dikkati dağıtılırken, arka planda web tarayıcı verileri, çerezler, Telegram bilgileri ve Keychain dosyaları gibi kritik veriler ele geçiriliyor.
Arka Kapı ile Uzaktan Erişim
MacSync’in bir parçası olan arka kapı bileşeni, sistemde meşru bir Finder uygulaması gibi gizlenerek çalışıyor. Bu sayede saldırganlar, kurbanın tarayıcısına kötü amaçlı eklentiler yükleyebiliyor veya Ledger gibi popüler kripto cüzdan uygulamalarının yerini sahte kopyalarıyla değiştirebiliyor. Ayrıca sistem dosyalarına erişim sağlayabilen saldırganlar, cihaz üzerinde rastgele kod çalıştırma yetkisine de sahip oluyor.
Uzmanlardan Kritik Uyarılar
Konuyla ilgili açıklamalarda bulunan Kaspersky Güvenlik Uzmanı Sergey Puzan, yeni MacSync sürümünün gelişmiş enfeksiyon zinciriyle önceki versiyonlardan ayrıldığını belirtti. Puzan şunları kaydetti:
“Yeni keşfedilen MacSync sürümü, sunduğu yeni yetenekler ve daha karmaşık hâle getirilen enfeksiyon zinciriyle önceki varyantlardan belirgin şekilde ayrılıyor. Tehdit aktörleri, kurbanın cihazına ilk erişimi sağlamak adına sosyal mühendislik yöntemlerini de hızla geliştiriyor. Bu nedenle, özellikle geliştiricisi güvenilir olmayan yeni uygulamalar yüklenirken son derece temkinli olunmalı. Kullanıcılara, indirdikleri yazılımların orijinal geliştiriciye ait olup olmadığını her zaman resmî ve güvenilir kaynaklardan doğrulamalarını öneriyoruz. Cihazdaki en hassas verileri ve giriş kimliklerini koruyan kilit unsur yönetici parolasıdır; uygulamalar bu parolayı talep ettiğinde kullanıcılar her zamankinden daha dikkatli yaklaşmalıdır.”
Kaspersky güvenlik çözümlerinin bu tehditleri başarıyla engelleyebildiği belirtilirken, yazılıma dair detaylı teknik analizin önümüzdeki günlerde Securelist.com üzerinden yayımlanacağı duyuruldu.
 Tepki Ver