Kaspersky Uyardı: Zoom ve DocuSign Görünümlü Yeni Oltalama Saldırıları


Siber güvenlik dünyasında teknolojinin hızla gelişmesi sofistike yöntemleri beraberinde getirse de, siber saldırganlar hâlâ klasik yöntemlerden vazgeçmiyor. Kaspersky uzmanları, tatil döneminin hemen ardından kurumsal dünyayı hedef alan, oldukça kapsamlı bir oltalama (phishing) kampanyasını tespit etti.
Küresel Ölçekte Kurumsal Hedefler
Saldırının ilk aşamasında dolandırıcılar, kendilerini DocuSign gibi tanıtarak Orta Doğu, Latin Amerika, Batı Avrupa, Rusya, Ermenistan ve Azerbaycan’daki kurumsal hesaplara odaklandı. Gönderilen iletiler, kullanıcıların kurumsal kimlik bilgilerini çalmaya yönelik tasarlanmış zararlı bağlantılar içeriyordu.
İkinci Dalga: Zoom Üzerinden Panik Yaratma
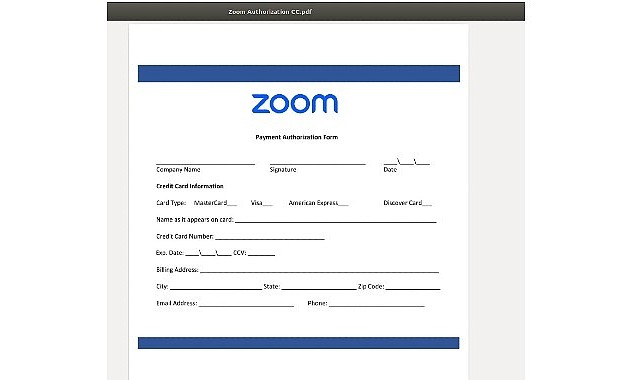
Olaydan yaklaşık bir hafta sonra başlayan ikinci dalgada ise saldırganlar Zoom bildirimlerini taklit etmeye başladı. Kullanıcıların hesaplarının askıya alınacağı yalanıyla panik ortamı oluşturan saldırganlar, hem sahte bağlantılar hem de kredi kartı bilgilerini toplamayı amaçlayan yerleşik formlar kullandı. Eylül 2026 itibarıyla bu kampanya dahilinde binin üzerinde oltalama e-postası saptandı.
Uzman Görüşü: Basit Yöntemler Hâlâ Etkili
Kaspersky E-posta Tehditlerinden Koruma Grubu Müdürü Andrey Kovtun, güncel saldırıları şöyle değerlendirdi: “Hızla gelişen teknoloji ve yapay zekanın yaygınlaşmasıyla birlikte, kullanıcılara çoğunlukla karmaşık ve sofistike dolandırıcılık yöntemlerini nasıl ayırt edeceklerini anlatıyoruz. Ancak eski ve ilkel yöntemler varlığını sürdürmeye devam ediyor. Üstelik bu sadelik kimi zaman oldukça işe yarayabiliyor; zira yoğun e-posta trafiği arasında çalışanlar en belirgin oltalama işaretlerini bile gözden kaçırabiliyor. Dolandırıcılar da resmi yazışmaları başarıyla taklit edebilmek adına kurumsal dünyada yaygın olarak kullanılan popüler markaları seçiyor. Yine de bu tür düşük teknolojili taktiklerin kurumsal güvenlik çözümleri tarafından kolaylıkla yakalanması gerekir; bir şirketin siber güvenliği yalnızca çalışanların dikkatine bırakılmamalıdır.”
Kurumsal Güvenlik İçin 6 Kritik Adım
Kaspersky uzmanları, şirketlerin bu tür tehditlere karşı korunması için şu önlemlerin alınması gerektiğini vurguluyor:
* E-posta Güvenliğini Otomatikleştirin: Kaspersky Security for Mail Server gibi çözümlerle spam ve oltalama girişimlerini sezgisel analizlerle engelleyin.
* Farkındalık Eğitimleri Verin: Çalışanların güvenlik bilincini canlı tutmak için periyodik eğitimler düzenleyin.
* Bütünleşik Koruma Sağlayın: Uç nokta güvenliği ile risk yönetimini birleştiren, özellikle KOBİ’lere yönelik Kaspersky Small Office Security Premium gibi kapsamlı modelleri tercih edin.
* Tehditleri Şeffaflaştırın: Şüpheli iletilerin özelliklerini çalışanlarla paylaşarak onları sürekli bilgilendirin.
* Simülasyonlarla Test Edin: Çalışanların dikkat seviyesini ölçmek için kontrollü oltalama simülasyonları gerçekleştirin.
* Çok Faktörlü Kimlik Doğrulamayı (MFA) Zorunlu Kılın: Tüm e-posta hesaplarında MFA kullanımını devreye alarak parolasız yöntemlere öncelik verin.
Kaynak: (BYZHA) Beyaz Haber Ajansı
 Tepki Ver