Siber Saldırılar ve Dolandırıcılığa Karşı Kurumsal ve Bireysel Güvenlik Uygulamaları

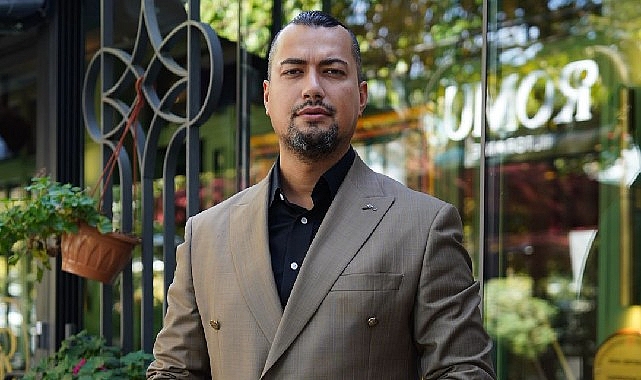

Hukuk Danışmanı ve Bilişim Uzmanı Atakan Taşur, son dönemde artan siber tehditlere değindi. Sahte e-posta ve cihazlara yerleşen casus yazılımlar, kullanıcıların dijital kimliklerini hedef alıyor ve ciddi riskler doğuruyor. Taşur’a göre artık kullanıcılar yalnızca parasını değil, dijital hayatlarını da korumak zorunda.
Günlük yaşamın ayrılmaz bir parçası haline gelen teknoloji, dolandırıcıların da yöntemlerini değiştirdi. Bankacılık işlemlerinden özel mesaj paylaşımına kadar pek çok veri, artık siber saldırıların hedefinde. Özellikle kurumsal kaynaklı gibi görünen sahte e-postalar giderek daha profesyonel hâle geliyor ve içlerinde korku hissi uyandıran mesajlar yer alıyor. “Hesabınızda şüpheli hareket tespit edildi”, “Ödemeniz gerçekleştirildi” gibi ifadeler, kullanıcıları düşünmeden harekete geçmeye yönlendirebiliyor.
Sahte hesap hareketi bildirimleri, en sık kullanılan tuzaklardan biri olarak karşımıza çıkıyor. Taşur, e-postalardaki bağlantılara tıklamadan önce dikkatli olunması gerektiğini vurguluyor: Gelen kutusuna güvenmeyin, resmi uygulamayı açın veya bankayı resmi telefonla arayın. Gönderenin adı doğru görünse bile e-posta adresi incelenmelidir; tek bir hatalı karakter bile güveni sarsabilir. E-postadaki sahte bağlantılar, gerçek bankalarınkine çok benzeyen sayfalara yönlendirebilir ve kullanıcı bilgilerinin ele geçirilmesine yol açabilir.
Cihaz güvenliği söz konusu olduğunda ise casus yazılımlar tamamen arşiv dışı değildir. Genellikle güvenilir olmayan linklere tıklamak, bilinmeyen uygulamaları yüklemek veya resmi mağazalar dışında dosya indirmek bu tür tehditleri tetikler. Böyle zararlı yazılımlar, mesaj içeriklerini, şifreleri, konum verilerini ve banka işlemlerini izleyebilir; bazı durumlarda kamera ve mikrofon erişimi talep edebilir. Kullanıcının bu durumdan uzun süre haberi olmayabilir. Cihazlarda olağan dışı ısınma, pilin hızlı tükenmesi veya beklenmedik uygulama görünümü gibi belirtiler dikkate alınmalıdır. Güncel işletim sistemleri ve uygulamalar güvenliğin temelidir.
Kişisel verilerin korunması, artık bir tercihten çok yasal bir yükümlülüktür. Şirketler, müşteri ve çalışan bilgilerini korumakla sorumludur. 6698 sayılı KVKK kapsamında teknik ve idari tedbirlerin alınması zorunludur. Saldırı sonrası kusuru kimin yaptığı sorusu her durumda geçerli değildir; verilerin nasıl saklandığı, erişim yetkilerinin yönetimi, çalışan eğitimi ve güvenlik önlemlerinin güncelliği incelenir.
Bir kuruluşun en güçlü güvenlik sistemi bile tek bir açığa karşı etkisiz hale gelebilir. Bu nedenle personelin düzenli eğitimi, sağlam parola politikaları, çok faktörlü doğrulama ve erişim yetkilerinin sınırlandırılması kritik öneme sahiptir.
Şüpheli bir işlemle karşılaşıldığında zamanında hareket etmek hayati öneme sahiptir. Bağlantıya tıklamadan önce internet bağlantısı kesilmeli, parolalar güvenli bir cihazdan değiştirilmelidir ve banka ile en kısa sürede iletişime geçilmelidir. Hesapta izinsiz işlem varsa kartlar ve dijital bankacılık erişimi geçici olarak kapatılmalıdır. Ardından ilgili deliller korunarak savcılık ya da kolluk birimlerine başvuru yapılmalıdır. Aynı parolanın birden çok platformda kullanılması güvenlik açısından sakıncalıdır.
Dijital dünyada en etkili savunma, bilinçli kullanıcıdır. Aciliyet hissi uyandıran mesajlara karşı temkinli olun; kaynağı doğrulamadan bağlantıya tıklamayın, kişisel bilgilerinizi paylaşmayın ve doğrulama kodlarını kimseyle paylaşmayın. Siber suçlular, çoğu zaman teknolojik bir açığı değil, insan psikolojisini kullanır. Küçük bir kontrol, yıllarca sürebilecek maddi ve hukuki sorunların önüne geçebilir.
 Tepki Ver