ESET raporu: Siber casuslukta Orta Doğu ve Ukrayna hattında hareketlilik

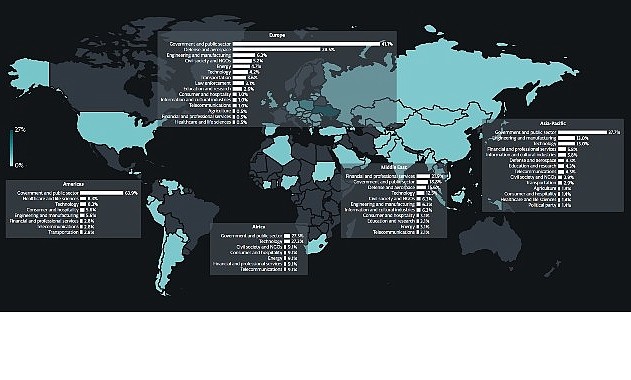

Siber güvenlik alanında dünya çapında öne çıkan ESET, araştırmacılarının Nisan–Eylül 2026 döneminde belgelediği bazı gelişmiş kalıcı tehdit (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımladı.
Farklı bölgelerden farklı hedefler
Raporda öne çıkan tabloya göre, bu dönemde Çin yanlısı gruplar ağırlıklı olarak devlet kurumlarını hedef alan istihbarat toplama operasyonları yürüttü. Orta Doğu bağlantılı faaliyetlerde ise önceki raporlama dönemine kıyasla belirgin bir artış gözlendi. Bu artışın başlıca nedeni, köklü birkaç İran yanlısı grubun yeniden aktif hâle gelmesi.
Rusya yanlısı faaliyetler savaş hedeflerini desteklemeye devam etti. Bu gruplar Avrupa’daki devlet kurumlarını, savunma sektörünü ve askerî kuruluşları hedef alırken, Ukrayna’daki hedef sayısı önemli ölçüde yükseldi. Belarus yanlısı APT faaliyetlerinin ise Rusya’nın savaş öncelikleriyle giderek daha fazla örtüştüğü görüldü. Kuzey Kore yanlısı gruplarda ise Güney Kore’nin yanı sıra Ukrayna’nın da giderek öne çıktığı belirtildi.
Yapay zekâ operasyonları hızlandırıyor
ESET Tehdit Araştırmaları Direktörü Jean-Ian Boutin, son altı aylık dönemde araştırmacılarının APT gruplarının yapay zekâ ve büyük dil modellerini (LLM) operasyonlarının çeşitli aşamalarında kullandığına dair çok sayıda vaka tespit ettiğini açıkladı. Boutin’e göre tehdit aktörleri yapay zekâyı özellikle zararlı yazılım geliştirme ve sahte web siteleri oluşturma gibi normalde büyük emek gerektiren görevleri hızlandırmak için kullanıyor.
Boutin, bazı vakalarda kodun istemlerle hızla taslak hâline getirildiğini, insan operatörlerin ise sonuçları uyarlayarak kendi araç setlerine entegre ettiğini belirtti. Dikkat çeken bir örnekte, Rusya yanlısı UAC-0099 grubunun bir betiğin yorum satırına, nükleer silah yapımına ilişkin talimat isteyen sahte bir istem yerleştirdiği kaydedildi. Bu yöntemin, LLM tabanlı güvenlik analiz araçlarının korumalarını tetikleyerek ardından gelen zararlı kodun incelenmesini engellemeyi amaçladığı görülüyor. Buna karşın ESET, son altı ayda yapay zekânın APT ortamını köklü biçimde değiştirdiğini gözlemlemediğini ifade etti.
Orta Doğu’da yeniden hareketlilik
OilRig’in bir alt grubu olan İran yanlısı FilthyFeline ile MuddyWater, sakin geçen bir dönemin ardından operasyonlarına yeniden başladı. Faaliyetlerin büyük bölümü İsrail’deki birçok sektörde faaliyet gösteren kurumlara yönelikken, ABD’deki şirketler daha sınırlı ölçüde etkilendi. FilthyFeline’ın, Özbekistan’daki bir hücresel veri hizmeti sağlayıcısına yönelik faaliyetleri de devraldığı görüldü.
ESET ayrıca Hamas bağlantılı Arid Viper’ın, Filistin Yönetimi Dışişleri ve Gurbetçiler Bakanlığı ya da ona bağlı bir devlet kurumu olduğu düşünülen bir hedefe yönelik faaliyetlerini tespit etti.
Kuzey Kore ve Ukrayna hattı
Kuzey Kore yanlısı tehdit aktörlerinin hedef türleri önceki dönemlerden belirgin biçimde farklılaşmadı. Bu gruplar ağırlıklı olarak teknoloji ve kripto para şirketleri, yazılım geliştiricileri ve fırsatçı biçimde seçilen diğer kurbanları hedef aldı. Ancak Ukrayna, bu aktörlerin giderek daha sık hedef aldığı ülkeler arasına girdi. Bunun büyük olasılıkla Rusya ile Kuzey Kore arasındaki güçlenen bağlarla ilgili olduğu değerlendiriliyor. Kuzey Kore’nin Rusya’nın Ukrayna’ya karşı yürüttüğü savaşa, mühimmat gibi dolaylı askerî destekle birlikte asker göndererek de giderek daha fazla dâhil olduğu belirtiliyor. Ayrıca Lazarus’un, genellikle işe alım temalı sosyal mühendislik yöntemleriyle ilk erişimi sağlayarak dron sektörünü yeniden hedef almaya başladığı kaydedildi.
Rusya ve Belarus hatları birbirine yaklaşıyor
Rusya yanlısı faaliyetler yine Ukrayna ve Avrupa ülkelerine odaklandı. Bu kampanyalar incelendiğinde Rusya yanlısı ve Belarus yanlısı operasyonlar arasında dikkat çeken benzerlikler bulunduğu görüldü. ESET, iki ülkenin çıkarlarıyla uyumlu tehdit aktörlerinin operasyonel olarak giderek yakınlaştığı yönündeki değerlendirmesini bu benzerliklerle destekliyor. Belarus yanlısı gruplar, Rusya için bir siber vekil ya da güç çarpanı işlevi görüyor. ESET, bu grupların daha aktif ve daha iddialı hâle geldiğini gözlemledi; bazı alanlarda operasyonların Rusya’nın Ukrayna’daki istihbarat önceliklerini giderek daha fazla yansıttığı belirtildi.
Öte yandan, normalde çok sayıda operasyon yürüten Gamaredon’un faaliyetlerinde belirgin bir düşüş yaşandı. Bu durumun, Ukrayna’nın grubun faaliyet gösterdiğinden şüphelenilen Kırım’a yönelik saldırılarıyla, grubun operasyonlarının daha kapsamlı biçimde yeniden yapılandırılmasıyla ya da ESET’in değerlendirmeye devam ettiği başka etkenlerle ilgili olabileceği kaydedildi.
Çin yanlısı gruplar yarı iletken sektörünü hedefte tutuyor
Çin yanlısı gruplarla ilişkilendirilen geniş kapsamlı bir faaliyet kümesi, Tayvan’ın yarı iletken sektöründeki kurumları hedef aldı. Bu odak, Çin’in uzun süredir sürdürdüğü endüstriyel casusluk öncelikleriyle ve yarı iletken tedarik zincirlerinin hem ekonomik rekabet hem de ulusal güvenlik açısından taşıdığı stratejik önemle tutarlı görünüyor. Aynı gruplar, Çin kolluk kuvvetlerinin organize suç ve dolandırıcılık şebekeleriyle bağlantılı kişilere yönelik mücadelesini destekler nitelikte kampanyalar da yürüttü. Bu kampanyaların, finansal suçlara karşı bölgesel ölçekte yürütülen daha kapsamlı kolluk çalışmalarının bir parçası olduğu değerlendiriliyor.
 Tepki Ver